
11:11
Anthropic özünü çoxaldan süni intellekt qurdu barədə xəbərdarlıq edib
“Anthropic” 12 oktyabrda açıqladığı araşdırmada gələcəkdə yarana biləcək yeni təhlükəni göstərib. Söhbət məlumat mərkəzinə ehtiyac olmadan özünü çoxaldıb şəbəkədə yayılan süni intellekt (AI) qurdundan gedir. “Çəki əsaslı replikator” adlanan bu zərərli proqram adi icra faylını deyil, AI modelinin öyrəndiyi parametrləri saxlayan faylları və modeli işlətmək üçün lazım olan proqramları cihazlara köçürə bilər. Ucuz “Android TV” qurğuları və ağıllı məişət cihazları əsas hədəflər arasındadır. “Anthropic” vurğulayır ki, belə təhlükə hələlik real şəraitdə işlək deyil.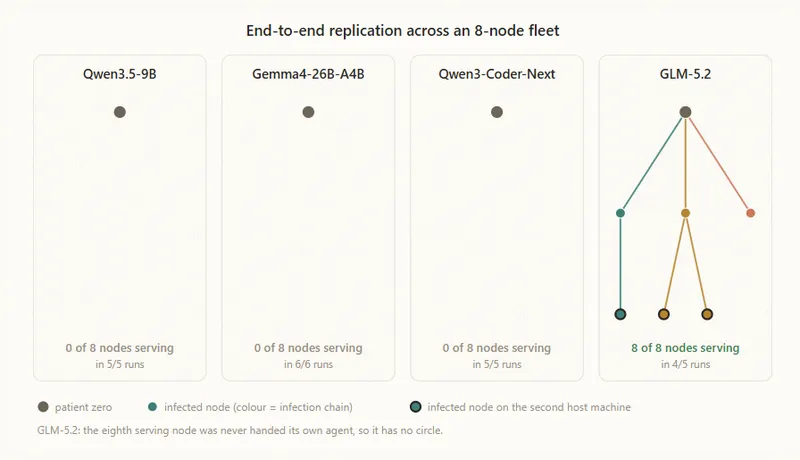 Sınaq zamanı “Qwen3.5-9B” yoxlanılan 9 avadanlıq növündən 8-də AI modelini işlədən server qura bilib. Siyahıya “NVIDIA Jetson Nano”, “Apple Silicon” əsaslı kompüterlər və “Xeon” serveri daxildir. “Google TPU”, “AMD MI300X” və “RTX 4090” da uğurla sınaqdan keçirilib. Tədqiqatçılar 25 milyard parametrli modeli 15 ucuz “Android TV” qurğusunda da işlədiblər. Parametrlərin sayı modelin ölçüsünü və mürəkkəbliyini göstərir. Hər cihazın qiyməti 55 dollar (təxminən 94 manat) olub. Qurğular birlikdə saniyədə cəmi 0,39 token, yəni çox kiçik mətn hissəsi yarada bilib. Şəbəkədə yayılma sınağı “Android 15” emulyatoru işlədən 8 bulud qovşağında aparılıb. Agent qorunmayan ADB bağlantısından, yəni “Android” cihazına uzaqdan qoşulma kanalından yararlanaraq faylları köçürüb və hər cihazda server qurub. Ölçüsü 1 TB-dan çox olan “GLM-5.2” modelində 744 milyard parametr var. Model 5 sınağın 4-də bütün 8 qovşağa yayıla bilib, digər sınaqda 7 qovşağa çatıb. Böyük model cihazlara özünü deyil, daha kiçik “Llama 3.1 8B” modelini yerləşdirib. Əsas çətinlik AI modelinin bacarığı ilə ucuz cihazların gücü arasındakı fərqdir. Yayılmanı idarə edə bilən böyük modellər belə zəif qurğularda işləmir. Kiçik modellər də prosesi təkbaşına başa çatdıra bilmir. “Qwen3.5-9B” üçün iş mühitinin hazırlanması 28-51 saat çəkə bilər. “Gemma4-26B-A4B” modelində bu müddət 71-150 saata çatır. Müqayisə üçün, adi zərərli proqram eyni işi saniyələr ərzində görür və minlərlə cihaza bir neçə dəqiqədə yayıla bilir.
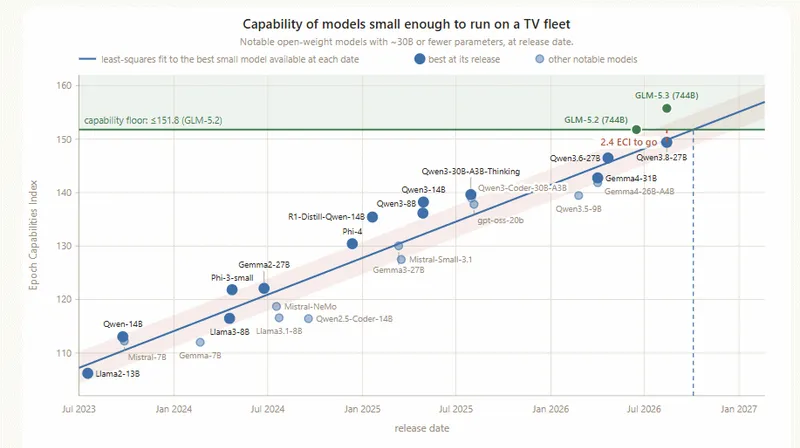 “Anthropic”in hesablamasına görə, 30 milyard parametr sinfində olan model 2026-cı ilin sonunadək lazımi bacarıq səviyyəsinə çata bilər. Ancaq çox böyük faylların ötürülməsi yayılmanı ləngidir və şəbəkədə asan görünən iz buraxır. “Kimwolf” miqyasında 2 milyon cihazdan ibarət şəbəkə təxminən 133 000 “Gemma4-26B-A4B” modelini işlədə bilərdi. Buna baxmayaraq, onların ümumi hesablama gücü cəmi 40 “Hopper H100” sürətləndiricisinə bərabər olardı.
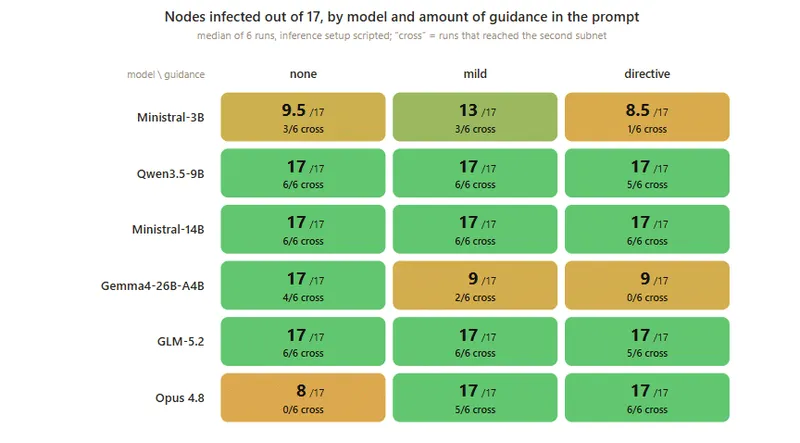 Gələcəkdə belə AI qurdu modeli hissələrə bölərək yoluxmuş IoT cihazlarında, yəni internetə qoşulan ağıllı qurğularda birlikdə işlədə bilər. Süni intellekt əməliyyatları üçün ayrıca çipi olan təhlükəsizlik kameraları və videokonfrans avadanlıqları potensial hədəflər sırasındadır. Daha güclü variantlar məlumat mərkəzlərinə hücum edib oradakı avadanlıqdan yayılmaq üçün yararlana bilər. API əsaslı versiya oğurlanmış hesablarla kommersiya AI xidmətlərinə qoşula bilər. Hesablama xərclərini ödəmək üçün rəqəmsal iş platformalarında xidmət sata bilər. Belə hücum zamanı cihazlara çoxlu gigabayt həcmində model fayllarının göndərilməsi diqqət çəkə bilər. Normalda əlaqə saxlamayan qurğular arasında yaranan məlumat axını da şübhəli görünər. İlkin müdafiə üsulu yoluxduğu düşünülən cihazları şəbəkədən ayırmaqdır. Şəbəkə girişini yalnız icazəli saytlarla məhdudlaşdırmaq və brauzerdə təmizləmə təlimatını açmaq yoluxmanı aradan qaldırmağa kömək edə bilər. Standart parollardan imtina etmək, avtomatik yeniləmələri açmaq və cihazlara daha uzun müddət proqram yeniləməsi vermək həm adi zərərli proqramlara, həm də AI qurdlarına qarşı müdafiəni gücləndirər.
Sınaq zamanı “Qwen3.5-9B” yoxlanılan 9 avadanlıq növündən 8-də AI modelini işlədən server qura bilib. Siyahıya “NVIDIA Jetson Nano”, “Apple Silicon” əsaslı kompüterlər və “Xeon” serveri daxildir. “Google TPU”, “AMD MI300X” və “RTX 4090” da uğurla sınaqdan keçirilib. Tədqiqatçılar 25 milyard parametrli modeli 15 ucuz “Android TV” qurğusunda da işlədiblər. Parametrlərin sayı modelin ölçüsünü və mürəkkəbliyini göstərir. Hər cihazın qiyməti 55 dollar (təxminən 94 manat) olub. Qurğular birlikdə saniyədə cəmi 0,39 token, yəni çox kiçik mətn hissəsi yarada bilib. Şəbəkədə yayılma sınağı “Android 15” emulyatoru işlədən 8 bulud qovşağında aparılıb. Agent qorunmayan ADB bağlantısından, yəni “Android” cihazına uzaqdan qoşulma kanalından yararlanaraq faylları köçürüb və hər cihazda server qurub. Ölçüsü 1 TB-dan çox olan “GLM-5.2” modelində 744 milyard parametr var. Model 5 sınağın 4-də bütün 8 qovşağa yayıla bilib, digər sınaqda 7 qovşağa çatıb. Böyük model cihazlara özünü deyil, daha kiçik “Llama 3.1 8B” modelini yerləşdirib. Əsas çətinlik AI modelinin bacarığı ilə ucuz cihazların gücü arasındakı fərqdir. Yayılmanı idarə edə bilən böyük modellər belə zəif qurğularda işləmir. Kiçik modellər də prosesi təkbaşına başa çatdıra bilmir. “Qwen3.5-9B” üçün iş mühitinin hazırlanması 28-51 saat çəkə bilər. “Gemma4-26B-A4B” modelində bu müddət 71-150 saata çatır. Müqayisə üçün, adi zərərli proqram eyni işi saniyələr ərzində görür və minlərlə cihaza bir neçə dəqiqədə yayıla bilir. “Anthropic”in hesablamasına görə, 30 milyard parametr sinfində olan model 2026-cı ilin sonunadək lazımi bacarıq səviyyəsinə çata bilər. Ancaq çox böyük faylların ötürülməsi yayılmanı ləngidir və şəbəkədə asan görünən iz buraxır. “Kimwolf” miqyasında 2 milyon cihazdan ibarət şəbəkə təxminən 133 000 “Gemma4-26B-A4B” modelini işlədə bilərdi. Buna baxmayaraq, onların ümumi hesablama gücü cəmi 40 “Hopper H100” sürətləndiricisinə bərabər olardı. Gələcəkdə belə AI qurdu modeli hissələrə bölərək yoluxmuş IoT cihazlarında, yəni internetə qoşulan ağıllı qurğularda birlikdə işlədə bilər. Süni intellekt əməliyyatları üçün ayrıca çipi olan təhlükəsizlik kameraları və videokonfrans avadanlıqları potensial hədəflər sırasındadır. Daha güclü variantlar məlumat mərkəzlərinə hücum edib oradakı avadanlıqdan yayılmaq üçün yararlana bilər. API əsaslı versiya oğurlanmış hesablarla kommersiya AI xidmətlərinə qoşula bilər. Hesablama xərclərini ödəmək üçün rəqəmsal iş platformalarında xidmət sata bilər. Belə hücum zamanı cihazlara çoxlu gigabayt həcmində model fayllarının göndərilməsi diqqət çəkə bilər. Normalda əlaqə saxlamayan qurğular arasında yaranan məlumat axını da şübhəli görünər. İlkin müdafiə üsulu yoluxduğu düşünülən cihazları şəbəkədən ayırmaqdır. Şəbəkə girişini yalnız icazəli saytlarla məhdudlaşdırmaq və brauzerdə təmizləmə təlimatını açmaq yoluxmanı aradan qaldırmağa kömək edə bilər. Standart parollardan imtina etmək, avtomatik yeniləmələri açmaq və cihazlara daha uzun müddət proqram yeniləməsi vermək həm adi zərərli proqramlara, həm də AI qurdlarına qarşı müdafiəni gücləndirər.