09:30
Azərbaycanlı mütəxəssislər Windows əməliyyat sistemində üç təhlükəsizlik boşluğu aşkar edib
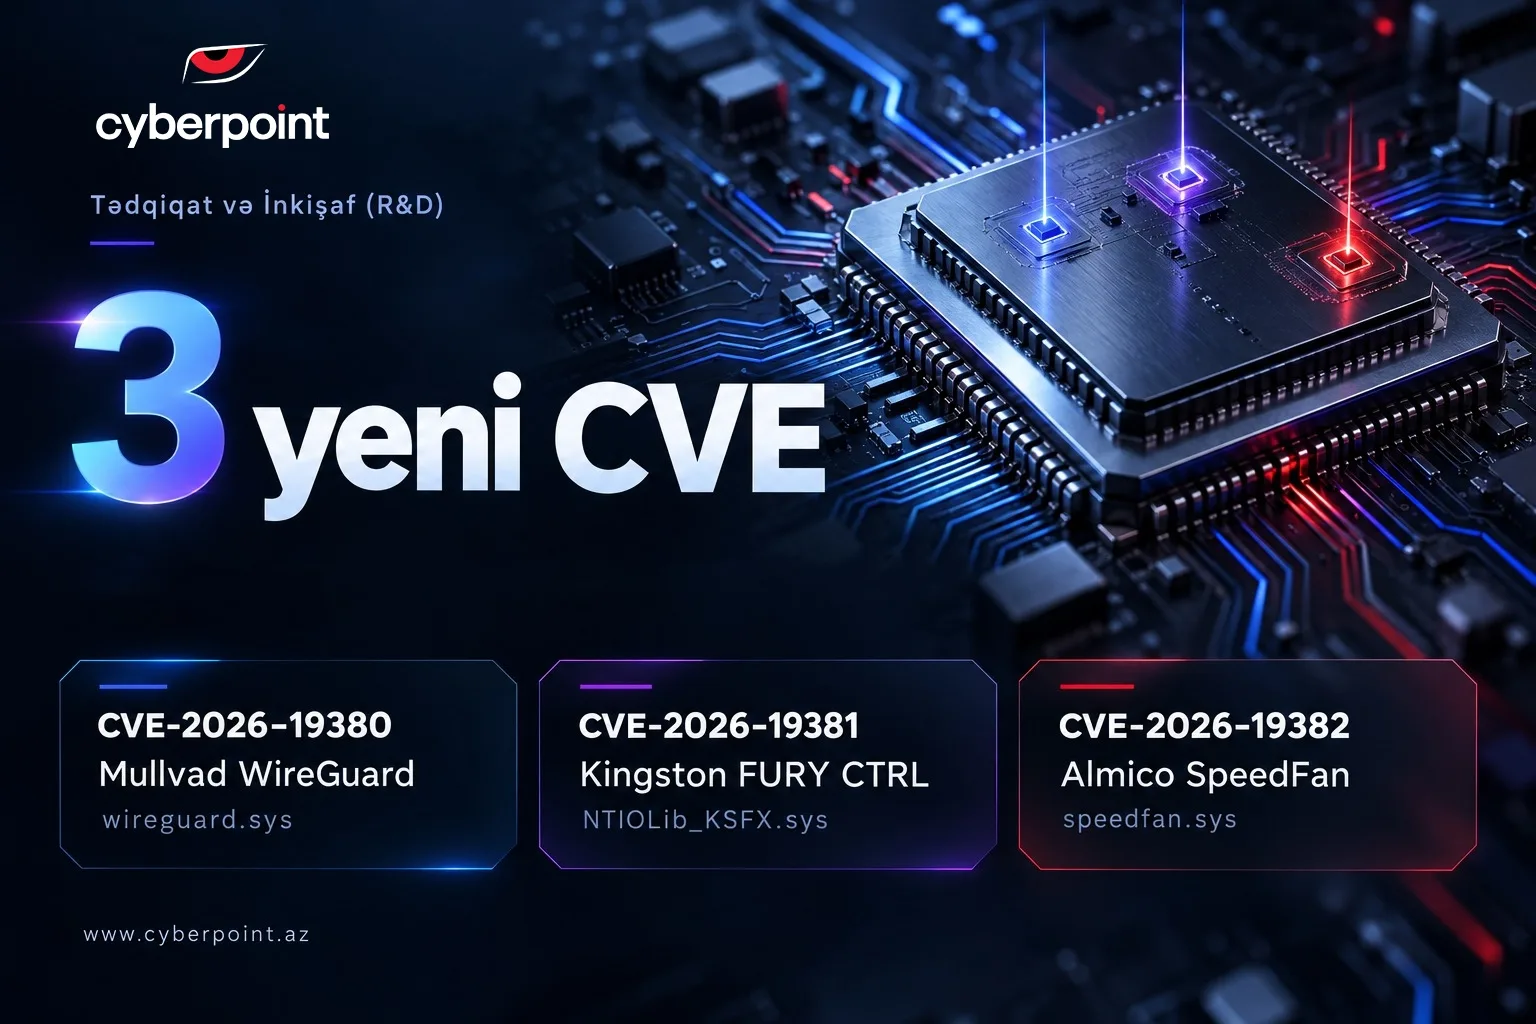
Kibertəhlükəsizliyin təmin edilməsi mövcud təhdidlərə qarşı mühafizə tədbirləri ilə yanaşı, əvvəllər məlum olmayan təhlükəsizlik zəifliklərinin sistemli tədqiqatlar əsasında aşkarlanmasını və aradan qaldırılmasını da nəzərdə tutur. “Cyber Point”-in Tədqiqat və İnkişaf (R&D) komandası tərəfindən aparılan dərin texniki araşdırmalar nəticəsində Windows əməliyyat sistemində istifadə olunan üç fərqli kernel drayverində təhlükəsizlik boşluqları aşkar edilib. Aşkar edilmiş zəifliklərin hər biri beynəlxalq səviyyədə tanınaraq rəsmi CVE identifikatoru ilə qeydiyyata alınıb. Araşdırmalarımızın nəticələri: Aşkar edilmiş təhlükəsizlik boşluqları VPN bağlantılarının idarə olunması, operativ yaddaşın RGB işıqlandırmasının tənzimlənməsi və kompüterin temperaturuna və fan sürətinə nəzarət funksiyalarını təmin edən üç fərqli proqram təminatının Windows kernel drayverlərinə aiddir.
#CyberPoint #CVE #VulnerabilityResearch #SecurityResearch #WindowsKernel #kibertəhlükəsizlik #CyberSecurity #Azerbaijan
- CVE-2026-19380 - Mullvad WireGuard wireguard.sys drayverində resursların idarə olunması ilə bağlı zəiflik müəyyən edilib. Bu boşluq sistemin sabitliyinə və əlçatanlığına təsir göstərə bilər (ətraflı - https://www.cve.org/CVERecord?id=CVE-2026-19380).
- CVE-2026-19381 - Kingston FURY CTRL NTIOLib_KSFX.sys drayverində aşkar edilən yüksək riskli boşluq lokal səlahiyyətlərin artırılması (Privilege Escalation) imkanını yarada bilər (ətraflı - https://www.cve.org/CVERecord?id=CVE-2026-19381).
- CVE-2026-19382 - Almico SpeedFan speedfan.sys drayverində aşkar edilmiş yaddaş sızması (Memory Leak) zəifliyi sistem resurslarının tükənməsinə və xidmətin dayanmasına səbəb ola bilər (ətraflı - https://www.cve.org/CVERecord?id=CVE-2026-19382).
#CyberPoint #CVE #VulnerabilityResearch #SecurityResearch #WindowsKernel #kibertəhlükəsizlik #CyberSecurity #Azerbaijan