23:43Rus dilindən maşın tərcüməsi
Kritik PHP boşluqlarına görə bütün dünyada dövlət qurumlarının və KİV-lərin saytları söndürülür
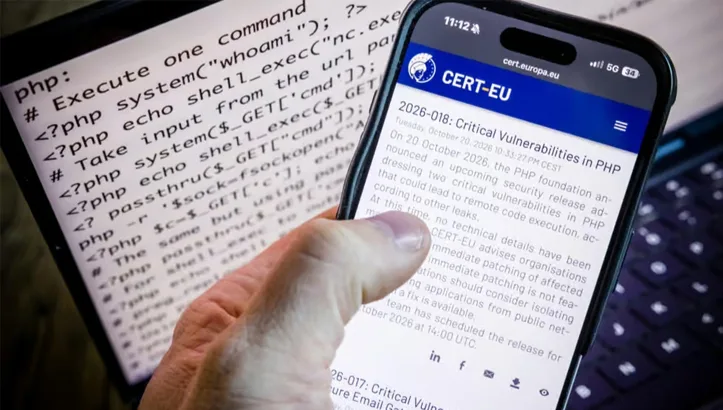
PHP tərtibatçıları müəyyən şərtlər altında avtorizasiya olmadan serverdə kod icra etməyə imkan verən iki kritik boşluğu aradan qaldıran təcili yeniləmələri artıq yayıblar. Müxtəlif ölkələrin hakimiyyət orqanları və təşkilatları mümkün kiberhücumların qarşısını almaq üçün internet resurslarını müvəqqəti olaraq söndürürlər.
Oktyabrın 21-də PHP proqramlaşdırma dilinin tərtibatçıları CVE-2026-109618 və CVE-2026-109619 identifikatorlarını almış iki kritik boşluq üçün düzəlişlər yayıblar. Hər iki problem CVSS şkalası üzrə 10 baldan 9,2 balla qiymətləndirilib. Bu boşluqların istismarı təcavüzkarlara həssas serverlərdə uzaqdan ixtiyari kod icra etməyə, potensial olaraq fayllara, məlumat bazalarına və sistemin digər resurslarına çıxış əldə etməyə imkan verə bilər.
Boşluqlar dilin ilk buraxılışlarından başlayaraq PHP-nin müxtəlif versiyalarına təsir edir. PHP veb-tətbiqlərin server hissəsi üçün, o cümlədən WordPress, Drupal və Joomla platformalarında geniş istifadə olunur. Tədqiqatçıların qiymətləndirməsinə görə, problem potensial olaraq internet resurslarının təxminən 70%-nə təsir edə bilər, lakin bu qiymətləndirmənin müstəqil təsdiqi yoxdur.
Bir sıra ölkələrdə dövlət qurumları, şirkətlər və KİV-lər qabaqlayıcı tədbir kimi saytlarını müvəqqəti söndürüblər. Niderlandda məhdudiyyətlər Milli Kibertəhlükəsizlik Mərkəzinin, Rotterdam limanının, ən böyük siyasi partiyaların və bir sıra xəstəxanaların internet resurslarına şamil olunub. Fransada prefekturaların saytları müvəqqəti söndürülmə rejiminə keçirilib, Finlandiyada dövlət veb-xidmətlərinin fəaliyyəti dayandırılıb, Çexiyada isə təhlükəsizlik yeniləmələrinin quraşdırılması üçün hökumətin saytı söndürülüb. Wikimedia Fondu da sistemlərinin bir hissəsinin müvəqqəti söndürüldüyünü bildirib.
ABŞ, Böyük Britaniya, Avropa İttifaqı və digər ölkələrin kibertəhlükəsizlik üzrə ixtisaslaşmış qurumları PHP-ni təcili yeniləmək zərurəti barədə xəbərdarlıqlar yayıblar. «Новая газета Европа»nın məlumatına görə, Cloudflare-in texniki direktoru aşkarlanmış boşluqlardan istifadə etməklə ilk hücum cəhdləri barədə məlumat verib. Bununla yanaşı, ABŞ-ın CISA agentliyi xəbərdarlığını yayımladığı vaxt bu xətaların real hücumlarda istismar edildiyini təsdiqləyən məlumatlara malik deyildi.
Administratorlara düzəlişləri dərhal quraşdırmaq, üçüncü tərəf məhsullarının komponentləri də daxil olmaqla PHP-dən istifadə edən bütün server və tətbiqləri yoxlamaq, həmçinin hadisə jurnallarını şübhəli fəaliyyət əlamətləri baxımından təhlil etmək tövsiyə olunur. Operativ yeniləmə mümkün deyilsə, təhlükə aradan qaldırılanadək açıq şəkildə əlçatan sistemlərin internetdən müvəqqəti təcrid edilməsi tövsiyə olunur. Müvafiq tövsiyələri CERT-EU dərc edib — bu, Avropa İttifaqının institut və qurumlarının kompüter insidentlərinə cavab mərkəzidir.
İnsident geniş yayılmış proqram komponentlərindəki xətaların nə qədər böyük nəticələrə səbəb ola biləcəyini bir daha göstərdi: təşkilat PHP-də öz proqram təminatını hazırlamasa belə, boşluq istifadə olunan CMS-də, veb-tətbiqdə və ya üçüncü tərəf xidmətində mövcud ola bilər.